Tóm tắt
Một Chính sách quyền riêng tư có thể được xây dựng khá đầy đủ nhưng vẫn không phản ánh đúng cách dữ liệu đang được xử lý trong doanh nghiệp. Vấn đề thường xuất hiện trước cả khâu soạn chính sách: doanh nghiệp chưa biết đầy đủ mình đang có dữ liệu gì, dữ liệu được sử dụng cho mục đích nào, nằm ở đâu, được chuyển cho ai và được giữ đến bao giờ.
Hãng luật MIBI cho rằng Danh mục dữ liệu nên là một trong những bước nền trước khi doanh nghiệp xây dựng hoặc rà soát Chính sách quyền riêng tư và các tài liệu tuân thủ liên quan. Đây là một phương pháp quản trị, không phải tên một thủ tục pháp lý độc lập mà pháp luật bắt buộc doanh nghiệp phải thực hiện. Trong bài [Bản đồ pháp lý công nghệ 2026: 7 vùng rủi ro doanh nghiệp cần nhìn thấy], Hãng luật MIBI bắt đầu từ việc nhận diện các vùng rủi ro khi công nghệ đi sâu vào hoạt động kinh doanh. Bài tiếp theo, [7 quyết định công nghệ CEO không nên chỉ giao cho bộ phận IT], chuyển câu hỏi sang quyền quyết định và trách nhiệm quản trị.
Bài viết này đi thêm một bước: muốn quyết định và kiểm soát đúng, trước hết doanh nghiệp phải có một bức tranh đủ đúng về dữ liệu đang thực sự được xử lý.
Bối cảnh: ba trường dữ liệu trên website có thể đi xa đến đâu?
Một doanh nghiệp đặt trên website biểu mẫu “Đăng ký tư vấn”. Khách hàng chỉ nhập ba thông tin: họ tên, số điện thoại và email. Nếu chỉ nhìn tại thời điểm khách hàng bấm “Gửi”, doanh nghiệp có thể cho rằng mình đang xử lý ba trường dữ liệu tương đối đơn giản. Nhưng sau đó, thông tin có thể được lưu trên website, chuyển sang hệ thống quản lý khách hàng, gửi đến email của nhân viên kinh doanh hoặc được đưa vào một bảng theo dõi nội bộ. Tùy cách vận hành của từng doanh nghiệp, dữ liệu còn có thể tiếp tục được sử dụng cho chăm sóc khách hàng, gửi tin nhắn, tiếp thị, phân tích hoặc các công cụ công nghệ khác. Không phải doanh nghiệp nào cũng có những luồng xử lý giống nhau. Chính sự khác nhau đó mới là điều cần được nhìn thấy.
Từ ba trường dữ liệu ban đầu, doanh nghiệp cần xác định được: dữ liệu hiện nằm ở đâu; bộ phận nào đang sử dụng; được sử dụng cho những mục đích nào; có tổ chức bên ngoài tham gia xử lý hay không; có đi qua hệ thống hoặc nền tảng ở nước ngoài hay không; được lưu giữ đến bao giờ; và điều gì xảy ra khi mục đích xử lý kết thúc.
Doanh nghiệp thường nhìn thấy nơi dữ liệu được thu vào. Khó hơn nhiều là nhìn thấy toàn bộ những gì xảy ra với dữ liệu sau đó.
Vì vậy, câu hỏi đầu tiên không nên là “Chính sách quyền riêng tư của chúng ta viết thế nào?”, mà nên là:
Doanh nghiệp có thực sự biết dữ liệu của mình đang được xử lý như thế nào không?
1. Danh mục dữ liệu không phải danh sách hệ thống công nghệ
Biết doanh nghiệp đang sử dụng hệ thống quản lý khách hàng, hệ thống nhân sự, email doanh nghiệp, camera hoặc nền tảng điện toán đám mây mới chỉ cho biết những hệ thống nào đang tồn tại. Thông tin đó chưa cho biết trong các hệ thống đang có dữ liệu gì, dữ liệu liên quan đến ai và được sử dụng để làm gì.
Khoản 6 Điều 2 Luật Bảo vệ dữ liệu cá nhân xác định hoạt động xử lý dữ liệu cá nhân theo phạm vi rộng. Xử lý không chỉ là thu thập hoặc lưu giữ, mà còn bao gồm nhiều hoạt động tác động đến dữ liệu như phân tích, tổng hợp, mã hóa, chỉnh sửa, cung cấp, công khai, chuyển giao, xóa hoặc hủy.
Vì vậy, kiểm kê hệ thống công nghệ chưa đồng nghĩa với nhận diện đầy đủ hoạt động xử lý dữ liệu.
Một ví dụ đơn giản là số điện thoại của khách hàng. Số điện thoại đó có thể được sử dụng để xác nhận giao dịch, giao hàng, chăm sóc sau bán hàng hoặc phục vụ tiếp thị. Dữ liệu không đổi, nhưng mục đích sử dụng, người được tiếp cận, bên nhận và thời gian cần lưu có thể khác nhau.
Danh mục dữ liệu được hiểu như thế nào trong bài viết này?
Hãng luật MIBI sử dụng khái niệm:
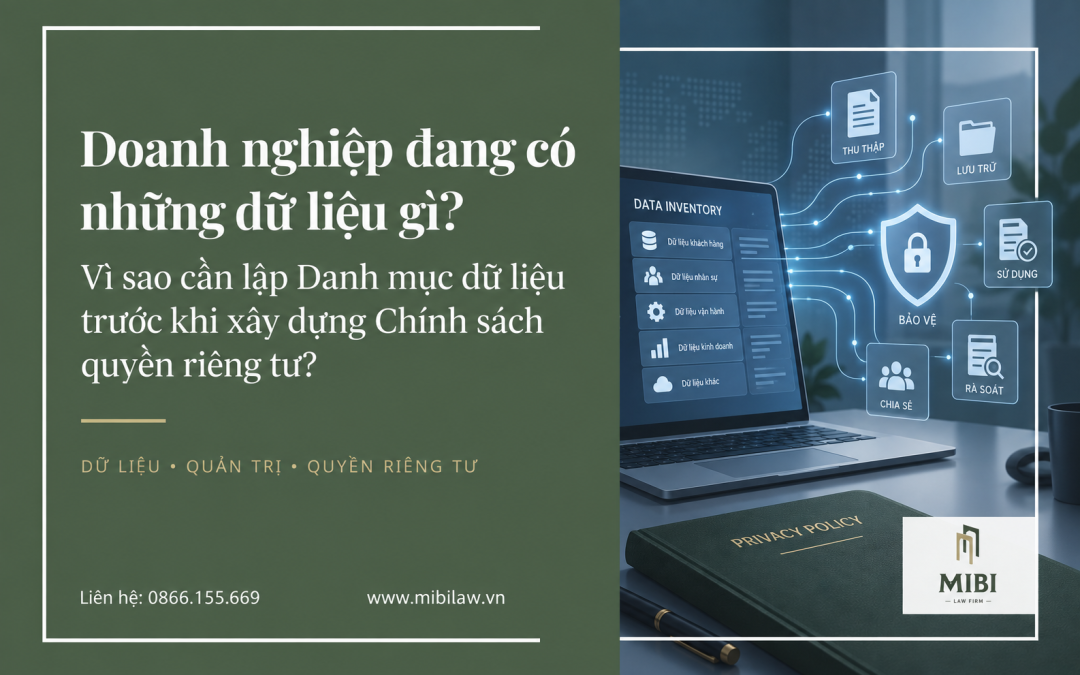
Danh mục dữ liệu là hệ thống thông tin giúp doanh nghiệp nhận diện dữ liệu nào đang tồn tại trong từng hoạt động, dữ liệu liên quan đến ai, phục vụ mục đích gì, nằm ở đâu, ai sử dụng, được chuyển đến đâu và được giữ trong bao lâu.
Danh mục dữ liệu cho biết doanh nghiệp có dữ liệu gì. Việc mô tả hoạt động xử lý cho biết dữ liệu được sử dụng như thế nào. Luồng dữ liệu cho biết dữ liệu đến từ đâu, đi qua đâu và được chuyển tới đâu. Trên nền thông tin đó, doanh nghiệp mới có cơ sở để phân loại và xác định nghĩa vụ pháp lý tương ứng.
Luật Bảo vệ dữ liệu cá nhân và Nghị định 356/2025/NĐ-CP không quy định một thủ tục pháp lý độc lập mang tên “Danh mục dữ liệu”. Trong bài viết này, Hãng luật MIBI sử dụng Danh mục dữ liệu như một công cụ quản trị để hệ thống hóa thực trạng dữ liệu và hoạt động xử lý.
QUAN ĐIỂM MIBI
Mục tiêu của Danh mục dữ liệu không phải tạo thêm một bảng kiểm kê để hoàn thành thủ tục. Mục tiêu là tạo ra một bức tranh thực tế mà bộ phận nghiệp vụ, công nghệ thông tin, pháp chế và người có quyền quyết định có thể cùng sử dụng.
Đây cũng là điểm nối trực tiếp với bài [7 quyết định công nghệ CEO không nên chỉ giao cho bộ phận IT]: nếu doanh nghiệp đã xác định ai có quyền quyết định, bước tiếp theo là bảo đảm những người đó đang quyết định trên cùng một bức tranh về dữ liệu.
2. Chỉ biết “có dữ liệu gì” vẫn chưa đủ
2.1. Mục đích xử lý phải được xác định
Khoản 2 Điều 3 Luật Bảo vệ dữ liệu cá nhân quy định dữ liệu cá nhân chỉ được thu thập, xử lý đúng phạm vi và mục đích cụ thể, rõ ràng. Khoản 3 Điều này đồng thời quy định dữ liệu phải được lưu trữ trong khoảng thời gian phù hợp với mục đích xử lý, trừ trường hợp pháp luật có quy định khác. Do đó, câu hỏi “Doanh nghiệp có số điện thoại khách hàng không?” mới chỉ là bước đầu. Cần hỏi tiếp:
Số điện thoại được thu trong hoạt động nào và đang được sử dụng cho những mục đích nào?
Một thông tin được cung cấp để thực hiện giao dịch không có nghĩa mọi hoạt động sử dụng tiếp theo đều có cùng một mục đích. Đối với hoạt động xử lý dựa trên sự đồng ý, Điều 9 Luật Bảo vệ dữ liệu cá nhân còn yêu cầu sự đồng ý phải gắn với loại dữ liệu, mục đích xử lý và được thể hiện đối với từng mục đích. Vì vậy, “có dữ liệu gì” và “dùng dữ liệu để làm gì” là hai câu hỏi pháp lý khác nhau.
2.2. Cần làm rõ vai trò của các bên tham gia xử lý
Dữ liệu trong doanh nghiệp hiếm khi chỉ nằm trong một phòng ban. Hồ sơ ứng viên có thể được bộ phận nhân sự tiếp nhận, chuyển cho người quản lý chuyên môn và lưu trên hệ thống tuyển dụng. Thông tin khách hàng có thể đi qua bộ phận kinh doanh, kế toán, hệ thống quản lý khách hàng, đơn vị thanh toán và đơn vị vận chuyển.
Luật Bảo vệ dữ liệu cá nhân phân biệt bên kiểm soát dữ liệu cá nhân, bên xử lý dữ liệu cá nhân, bên kiểm soát và xử lý dữ liệu cá nhân và bên thứ ba. Vì vậy, việc gọi một tổ chức là “đối tác” hoặc “nhà cung cấp” chưa đủ để xác định vai trò pháp lý của tổ chức đó.
Doanh nghiệp cần làm rõ ai đang tham gia vào hoạt động xử lý, họ đang làm gì với dữ liệu và vai trò của từng bên là gì.
2.3. Luồng dữ liệu phải được nhìn thấy
Đối với trường hợp thuộc diện phải thực hiện đánh giá tác động xử lý dữ liệu cá nhân, khoản 3 Điều 19 Nghị định 356/2025/NĐ-CP yêu cầu báo cáo đánh giá phản ánh, trong số các nội dung khác, mục đích xử lý, loại dữ liệu, chi tiết hoạt động xử lý, sơ đồ luồng dữ liệu cá nhân, chính sách lưu trữ, xóa, hủy và các biện pháp bảo vệ. Điều này không biến Danh mục dữ liệu thành hồ sơ đánh giá tác động. Nhưng nó cho thấy một vấn đề thực tiễn: chất lượng của hồ sơ tuân thủ phụ thuộc vào mức độ đầy đủ và chính xác của thông tin về hoạt động xử lý thực tế.
Vấn đề càng rõ khi doanh nghiệp sử dụng dịch vụ hoặc nền tảng có yếu tố nước ngoài. Khoản 1 Điều 20 Luật Bảo vệ dữ liệu cá nhân xác định ba trường hợp chuyển dữ liệu cá nhân xuyên biên giới. Trong đó, điểm c bao gồm trường hợp cơ quan, tổ chức, cá nhân tại Việt Nam hoặc ở nước ngoài sử dụng nền tảng ngoài lãnh thổ Việt Nam để xử lý dữ liệu cá nhân được thu thập tại Việt Nam. Vì vậy, khi sử dụng một nhà cung cấp nước ngoài, doanh nghiệp không nên chỉ dựa vào tên hoặc quốc tịch của nhà cung cấp để kết luận về nghĩa vụ chuyển dữ liệu xuyên biên giới. Cần kiểm tra dữ liệu nào được chuyển, hệ thống hoặc nền tảng nào tiếp nhận và hoạt động xử lý thực tế diễn ra như thế nào.
2.4. Vòng đời dữ liệu cần được quản lý
Việc kiểm kê dữ liệu phải xác định vòng đời của dữ liệu, không chỉ thời điểm thu thập. Doanh nghiệp cần biết dữ liệu được thu khi nào, phục vụ mục đích nào, vì sao vẫn cần lưu và điều gì xảy ra khi điều kiện lưu giữ kết thúc.
Điều 14 Luật Bảo vệ dữ liệu cá nhân quy định các trường hợp xóa, hủy dữ liệu, trong đó có trường hợp mục đích xử lý đã hoàn thành hoặc hết thời hạn lưu trữ theo quy định pháp luật. Điều này đồng thời quy định những trường hợp không thực hiện yêu cầu xóa, hủy của chủ thể dữ liệu.
Do đó, không thể hiểu đơn giản rằng cứ có yêu cầu xóa là doanh nghiệp phải xóa toàn bộ dữ liệu. Điều cần quản trị là dữ liệu nào phải được xóa hoặc hủy, dữ liệu nào vẫn cần tiếp tục lưu và căn cứ nào cho việc tiếp tục lưu đó.
2.5. Quản trị dữ liệu không chỉ là câu chuyện về quyền riêng tư
Luật Dữ liệu đặt vấn đề quản trị ở phạm vi rộng hơn dữ liệu cá nhân. Theo khoản 2 Điều 13 Luật Dữ liệu hiện hành, chủ sở hữu dữ liệu, chủ quản dữ liệu không phải cơ quan nhà nước phải phân loại dữ liệu theo tính chất quan trọng thành dữ liệu cốt lõi, dữ liệu quan trọng và dữ liệu khác. Việc phân loại cần được thực hiện trên cơ sở quy định của Luật và đối chiếu với Danh mục dữ liệu quan trọng, dữ liệu cốt lõi được ban hành kèm theo Quyết định số 20/2025/QĐ-TTg.
Điều 15 Luật Dữ liệu tiếp cận quản trị dữ liệu như một quá trình bao gồm chính sách, kế hoạch, chương trình, quy trình và tiêu chuẩn về dữ liệu. Đối với chủ sở hữu dữ liệu, chủ quản dữ liệu là tổ chức, cá nhân ngoài khu vực nhà nước, việc quản trị và quản lý dữ liệu được thực hiện căn cứ vào điều kiện thực tế đối với dữ liệu do mình thu thập, tạo lập hoặc sở hữu. Điều đó giải thích vì sao câu hỏi ban đầu nên rộng hơn:
Doanh nghiệp đang có những dữ liệu gì?
Sau đó mới tiếp tục xác định đâu là dữ liệu cá nhân, dữ liệu cá nhân nhạy cảm, dữ liệu thuộc các nhóm theo Luật Dữ liệu hoặc dữ liệu làm phát sinh yêu cầu chuyên ngành khác.
3. Vì sao Danh mục dữ liệu nên đi trước Chính sách quyền riêng tư?
“Đi trước” trong bài viết này là trình tự quản trị mà Hãng luật MIBI đề xuất, không phải trình tự bắt buộc do pháp luật quy định. Lý do là trước khi doanh nghiệp công bố hoặc giải thích cách mình xử lý dữ liệu, doanh nghiệp cần có đủ thông tin để kiểm tra điều mình công bố có phù hợp với hoạt động thực tế hay không.
Tài liệu có thể thiếu so với thực tế
Doanh nghiệp công bố rằng họ thu thập họ tên, email và điện thoại để liên hệ với khách hàng, nhưng trong vận hành dữ liệu còn được sử dụng cho tiếp thị hoặc đưa vào một công cụ công nghệ cho mục đích khác. Sự khác biệt này chưa đủ để tự kết luận có vi phạm, nhưng cho thấy đã xuất hiện một hoạt động cần được nhận diện và đánh giá.
Nội dung công bố có thể khác với cách hệ thống đang vận hành
Chính sách ghi dữ liệu được lưu trong 24 tháng, nhưng doanh nghiệp không xác định được thời hạn này bắt đầu từ đâu hoặc không có cơ chế xử lý dữ liệu khi thời hạn kết thúc.
Doanh nghiệp có thể công bố một quyền nhưng chưa có khả năng thực hiện quyền đó
Khi nhận yêu cầu của chủ thể dữ liệu, doanh nghiệp không xác định được dữ liệu đang nằm ở những hệ thống nào, tổ chức nào đang tham gia xử lý hoặc dữ liệu nào vẫn phải tiếp tục lưu theo quy định. Khi phát hiện khoảng cách giữa tài liệu và thực tế, giải pháp không nhất thiết là sửa Chính sách quyền riêng tư. Có trường hợp phải sửa hệ thống, quy trình, thời gian lưu giữ, hợp đồng với bên xử lý hoặc chính cách doanh nghiệp đang sử dụng dữ liệu.
Một Chính sách quyền riêng tư có thể đầy đủ về câu chữ nhưng vẫn chưa phù hợp nếu nó mô tả một cách xử lý dữ liệu khác với cách doanh nghiệp đang thực sự vận hành.
Khi chính sách hoặc quy tắc bảo vệ thông tin là nghĩa vụ trực tiếp
Khoản 1 Điều 16 Luật Bảo vệ quyền lợi người tiêu dùng quy định tổ chức, cá nhân kinh doanh thuộc phạm vi áp dụng phải xây dựng quy tắc bảo vệ thông tin của người tiêu dùng với các nội dung về mục đích thu thập, phạm vi sử dụng, thời hạn lưu trữ và biện pháp bảo vệ.
Khoản 2 Điều này yêu cầu nội dung trên được công khai để người tiêu dùng có thể tiếp cận trước hoặc tại thời điểm thu thập thông tin.
Đối với nền tảng thương mại điện tử thuộc phạm vi áp dụng của Luật Thương mại điện tử và Nghị định 248/2026/NĐ-CP, Điều 5 Nghị định 248 yêu cầu chính sách bảo mật phải phản ánh ít nhất các nội dung về mục đích và phạm vi thu thập, phạm vi sử dụng, thời gian lưu trữ, tổ chức hoặc cá nhân có thể tiếp cận, biện pháp bảo mật và cơ chế thực hiện một số quyền của chủ thể dữ liệu.
Khi pháp luật yêu cầu công khai những nội dung như vậy, thông tin công bố cần dựa trên thực trạng xử lý dữ liệu đã được kiểm chứng, thay vì chủ yếu dựa vào một mẫu chính sách có sẵn.
4. Năm lớp thông tin tối thiểu của một Danh mục dữ liệu
Một Danh mục dữ liệu phục vụ quản trị không nhất thiết phải bắt đầu bằng hàng chục trường thông tin. Với nhiều doanh nghiệp, có thể bắt đầu từ năm lớp cơ bản.
01. Dữ liệu
Dữ liệu gì? Liên quan đến ai? Hình thành từ đâu?
Những nhãn quá rộng như “dữ liệu khách hàng” hoặc “hồ sơ nhân sự” thường chưa đủ để thực hiện bước phân loại tiếp theo.
02. Mục đích
Vì sao doanh nghiệp có dữ liệu và đang sử dụng dữ liệu để làm gì?
Một loại dữ liệu có thể phục vụ nhiều mục đích khác nhau. Mỗi mục đích có thể kéo theo cách đánh giá pháp lý khác nhau.
03. Người và hệ thống
Bộ phận nào sử dụng? Dữ liệu đang nằm ở đâu?
Việc rà soát không nên chỉ giới hạn ở các hệ thống chính thức mà cần nhìn cả những nơi rất thực tế như email, bảng tính, thư mục dùng chung hoặc thiết bị làm việc.
04. Luồng dữ liệu
Dữ liệu được chuyển cho ai, qua hệ thống nào và có đi ra ngoài tổ chức hay không?
Lớp thông tin này giúp nhận diện nhà cung cấp công nghệ, nền tảng điện toán đám mây, đơn vị tiếp thị, thanh toán, dịch vụ trí tuệ nhân tạo hoặc các luồng có yếu tố nước ngoài cần tiếp tục đánh giá.
05. Vòng đời
Dữ liệu được giữ đến khi nào và xử lý thế nào khi điều kiện lưu giữ kết thúc?
Ghi một thời hạn như “24 tháng” hoặc “5 năm” là chưa đủ nếu doanh nghiệp không biết thời hạn được tính từ đâu và căn cứ nào yêu cầu hoặc cho phép tiếp tục lưu.
Năm lớp thông tin này chưa phải một hồ sơ tuân thủ. Đây là dữ liệu đầu vào để doanh nghiệp biết mình cần tiếp tục kiểm tra điều gì.
Ví dụ: hồ sơ ứng viên
Một CV gửi qua website hoặc email có thể đi qua bộ phận nhân sự, người quản lý tuyển dụng, email doanh nghiệp và hệ thống quản lý ứng viên. Ngay trong một quy trình tưởng như đơn giản đã xuất hiện các câu hỏi: CV gồm những dữ liệu gì; ai được quyền xem; có nhà cung cấp nào tham gia xử lý; hồ sơ của ứng viên không được tuyển được giữ trong bao lâu; và nếu doanh nghiệp muốn giữ hồ sơ cho đợt tuyển dụng sau thì mục đích đó đã được xác định hay chưa. Ví dụ này cũng cho thấy việc lập Danh mục dữ liệu không thể là công việc riêng của bộ phận công nghệ thông tin.
5. Lưu ý thực tiễn: ai phải tham gia?
Bài [7 quyết định công nghệ CEO không nên chỉ giao cho bộ phận IT] đã đề cập đến khoảng cách giữa quyền kỹ thuật, quyền pháp lý và quyền quyết định trong doanh nghiệp. Danh mục dữ liệu tạo ra một điểm gặp giữa các nhóm trách nhiệm đó. Bộ phận nghiệp vụ biết dữ liệu được sử dụng vì mục đích gì. Bộ phận công nghệ thông tin và an toàn thông tin biết dữ liệu đi qua hệ thống nào, được sao chép, đồng bộ hoặc chuyển đến đâu. Bộ phận pháp chế, tuân thủ phải xác định vai trò của các bên và nghĩa vụ có thể phát sinh. Người có thẩm quyền phải quyết định khi mục đích xử lý, mức độ rủi ro hoặc mô hình sử dụng dữ liệu cần thay đổi. Nếu một trong các nhóm này đứng ngoài quá trình kiểm kê, kết quả thường chỉ phản ánh được một phần thực tế.
Một điểm khác cần lưu ý là “chưa xác định” cũng là một kết quả có giá trị. Nếu doanh nghiệp chưa biết dữ liệu đang được giữ bao lâu, chưa xác định một nền tảng đang xử lý dữ liệu tại đâu hoặc chưa rõ vai trò pháp lý của một nhà cung cấp, các khoảng trống đó cần được ghi nhận thay vì được lấp bằng giả định.
6. Doanh nghiệp nên bắt đầu thế nào?
Doanh nghiệp không nhất thiết phải kiểm kê toàn bộ tổ chức ngay trong lần đầu. Một cách tiếp cận phù hợp hơn là bắt đầu từ các quy trình có nhiều dữ liệu hoặc có mức độ ảnh hưởng cao.
- Chọn 3–5 quy trình ưu tiên, chẳng hạn quản lý khách hàng, nhân sự, tuyển dụng, website hoặc ứng dụng và các nhà cung cấp công nghệ quan trọng.
- Trao đổi với người đang trực tiếp vận hành, thay vì chỉ đọc quy chế, hợp đồng hoặc tài liệu thiết kế.
- Ghi nhận năm lớp thông tin: dữ liệu, mục đích, người và hệ thống, luồng dữ liệu, vòng đời.
- Đánh dấu rõ nội dung chưa xác định, không tự suy đoán để làm đầy bảng kiểm kê.
- Từ thực tế đó mới thực hiện đánh giá pháp lý, bao gồm phân loại dữ liệu, vai trò các bên, điều kiện xử lý, sự đồng ý khi áp dụng, đánh giá tác động khi thuộc trường hợp phải thực hiện, chuyển dữ liệu xuyên biên giới nếu phát sinh, thời gian lưu giữ, quyền của chủ thể, hợp đồng với bên xử lý và biện pháp bảo vệ.
- Đối chiếu lại với chính sách, quy trình và hệ thống đang vận hành để xác định nội dung nào cần sửa ở tài liệu và nội dung nào cần thay đổi trong chính hoạt động xử lý.
Danh mục dữ liệu cũng không nên là tài liệu hoàn thành một lần rồi cất đi. Khi doanh nghiệp triển khai công cụ trí tuệ nhân tạo mới, thay hệ thống quản lý khách hàng, sử dụng nhà cung cấp mới hoặc thay đổi mục đích sử dụng dữ liệu, bức tranh dữ liệu cần được rà soát và cập nhật tương ứng.
Câu hỏi CEO nên đặt ra
Trước khi hỏi doanh nghiệp đã có Chính sách quyền riêng tư hay chưa, người có quyền quyết định nên biết tổ chức của mình có cơ chế để trả lời được các câu hỏi sau:
- Doanh nghiệp đang có những nhóm dữ liệu chính nào?
- Dữ liệu được sử dụng cho những mục đích gì?
- Ai chịu trách nhiệm đối với từng hoạt động xử lý?
- Dữ liệu đang nằm trong những hệ thống nào?
- Những tổ chức nào bên ngoài doanh nghiệp đang tham gia xử lý?
- Dữ liệu được giữ trong bao lâu?
- Điều doanh nghiệp đang công bố với khách hàng, người lao động hoặc người dùng có phù hợp với thực tế hay không?
Góc nhìn chung của Hãng luật MIBI
CEO không cần biết từng bảng dữ liệu hay cấu trúc kỹ thuật của từng hệ thống. Nhưng người có quyền quyết định cần biết doanh nghiệp có cơ chế để trả lời được những câu hỏi cơ bản về dữ liệu, mục đích sử dụng, trách nhiệm, hệ thống, luồng chuyển và thời gian lưu giữ. Nếu những câu hỏi này chưa có câu trả lời rõ ràng, việc tiếp theo chưa chắc là viết lại Chính sách quyền riêng tư. Doanh nghiệp có thể cần quay lại một bước trước: nhìn thấy dữ liệu của mình.
Bài [Bản đồ pháp lý công nghệ 2026: 7 vùng rủi ro doanh nghiệp cần nhìn thấy] bắt đầu từ việc nhìn thấy rủi ro. Bài [7 quyết định công nghệ CEO không nên chỉ giao cho bộ phận IT] chuyển sang xác định ai phải quyết định và chịu trách nhiệm. Bài thứ ba đưa việc quản trị xuống một lớp thực tế hơn: tạo ra bức tranh dữ liệu đủ đúng để những quyết định đó có cơ sở.
Một Chính sách quyền riêng tư tốt không nên mô tả doanh nghiệp mà chúng ta nghĩ mình đang vận hành. Nó phải phản ánh doanh nghiệp đang thực sự vận hành. Muốn làm được điều đó, trước hết doanh nghiệp phải nhìn thấy dữ liệu của mình.
Căn cứ pháp lý chính
Tại thời điểm tháng 9/2026, các văn bản chính có liên quan trực tiếp đến nội dung bài viết gồm:
- Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, có hiệu lực từ ngày 01/01/2026, và Nghị định số 356/2025/NĐ-CP, có hiệu lực cùng ngày.
- Luật Dữ liệu số 60/2024/QH15, có hiệu lực từ ngày 01/07/2025, hiện được thể hiện theo nội dung hợp nhất tại Văn bản hợp nhất số 42/VBHN-VPQH ngày 16/03/2026.
- Quyết định số 20/2025/QĐ-TTg, có hiệu lực từ ngày 01/07/2025, ban hành Danh mục dữ liệu quan trọng, dữ liệu cốt lõi.
- Tùy hoạt động cụ thể, doanh nghiệp còn phải xem xét Văn bản hợp nhất số 47/VBHN-VPQH ngày 17/03/2026 hợp nhất Luật Bảo vệ quyền lợi người tiêu dùng (Luật số 19/2023/QH15 và các nội dung sửa đổi, bổ sung có liên quan), Luật Thương mại điện tử số 122/2025/QH15 và Nghị định số 248/2026/NĐ-CP và các quy định khác có liên quan. Luật Thương mại điện tử và Nghị định 248/2026/NĐ-CP đều có hiệu lực từ ngày 01/07/2026.
Câu hỏi thường gặp
Danh mục dữ liệu là gì?
Danh mục dữ liệu là hệ thống thông tin giúp doanh nghiệp nhận diện dữ liệu đang có, mục đích sử dụng, nơi lưu giữ, các bên tham gia xử lý, luồng dữ liệu và vòng đời của dữ liệu.
Pháp luật có bắt buộc doanh nghiệp phải lập Danh mục dữ liệu không?
Luật Bảo vệ dữ liệu cá nhân và Nghị định 356/2025/NĐ-CP không quy định một thủ tục pháp lý độc lập mang tên “Danh mục dữ liệu”. Tuy nhiên, tùy hoạt động xử lý và nghĩa vụ pháp luật áp dụng, doanh nghiệp vẫn phải xác định nhiều thông tin về loại dữ liệu, mục đích xử lý, các bên tham gia, luồng dữ liệu, thời gian lưu giữ và các vấn đề liên quan. Danh mục dữ liệu là một cách để hệ thống hóa những thông tin đó.
Danh mục dữ liệu có phải hồ sơ đánh giá tác động xử lý dữ liệu cá nhân không?
Không. Hai công cụ có mục đích khác nhau. Danh mục dữ liệu có thể cung cấp một phần thông tin đầu vào phục vụ đánh giá tác động khi doanh nghiệp thuộc trường hợp phải thực hiện theo quy định pháp luật.
Vì sao nên lập Danh mục dữ liệu trước Chính sách quyền riêng tư?
Bởi doanh nghiệp cần biết hoạt động xử lý dữ liệu đang diễn ra như thế nào trước khi công bố hoặc giải thích cách mình thu thập, sử dụng, lưu giữ, chuyển giao hoặc xử lý dữ liệu.
Nếu có bất kỳ thắc mắc hoặc cần tư vấn chuyên sâu hơn, hãy liên hệ Hãng luật MIBI TẠI ĐÂY hoặc qua số Hotline, Email để trao đổi về phạm vi rà soát phù hợp với doanh nghiệp. Mời bạn theo dõi Fanpage và Youtube của chúng tôi để cập nhật các thông tin pháp luật mới nhất.
Hotline/Zalo: 0866.155.669 Email: info@mibilaw.vn
Quy tắc sử dụng các bài viết trên website này
(i) Bài viết trên website thuộc bản quyền của Hãng luật MIBI. Mọi sao chép, trích dẫn (nếu có) cần được ghi rõ nguồn.
(ii) Bài viết trên website chỉ dành cho mục đích tham khảo, tra cứu. Hãng luật MIBI không khuyến nghị Quý khách hàng tự động áp dụng trong mọi trường hợp. Đồng thời, chúng tôi không chịu trách nhiệm về những trường hợp tự áp dụng mà không có tư vấn của luật sư.